رصدت تقارير إعلامية إيرانية سلسلة هجمات سيبرانية استهدفت مؤسسات إسرائيلية ونفذتها مجموعة تطلق على نفسها اسم حنظلة.
وزعمت المجموعة مؤخرا الوصول إلى تسجيلات سرية تتعلق بإجراءات قضائية وأمنية ووثائق خاصة بوحدة طبية تابعة للجيش الإسرائيلي.
وفي 27 أكتوبر الماضي أفادت وكالة فارس بأن حنظلة اخترقت قاعدة بيانات وحدة عمليات طبية للجيش الإسرائيلي وحصلت على مئات الوثائق بينها معلومات عن مسؤولين طبيين ومراسلات داخلية وبروتوكولات علاجية.
وسبق أن نشرت فارس تقريرا يفيد باختراق منصة إي تايب التي طورتها شركة مالام الإسرائيلية والحصول على أرشيف من التسجيلات الصوتية السرية ومحاضر ضبط جلسات قضائية واستجوابات شرطية ومباحثات أمنية وزعمت المجموعة تعبئة 150 جيجابايت وإتاحتها للتحميل.
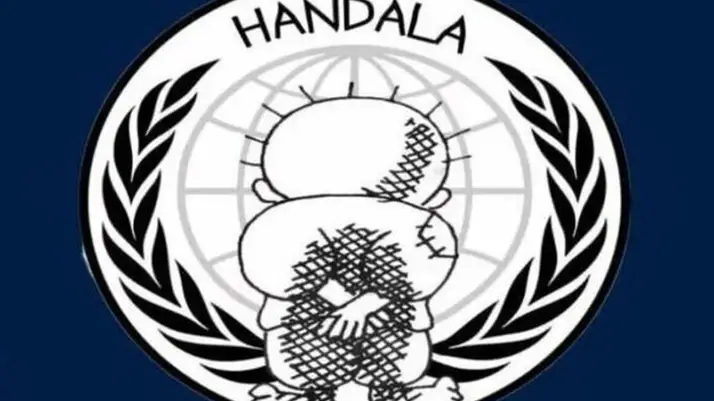
وتعرف المجموعة نفسها بأنها داعمة للفلسطينيين وتستهدف إسرائيل وحلفاءها واستلهمت اسمها من شخصية كارتونية ابتكرها ناجي العلي عام 1969 ترمز للتشرّد والنضال الفلسطيني وظهرت أول مرة في ديسمبر 2023 بعد حرب غزة.
ويربط باحثون في الأمن السيبراني ظهورها بوزارة الاستخبارات الإيرانية وتعدها شركة تشيك بوينت جزءا من كيانات تستخدمها جهة تهديد تسمى فويد مانتيكور وتعمل تحت اسم هوملاند جاستيس في هجمات تستهدف ألبانيا، كما ربطت وزارة العدل الأمريكية مواقع مرتبطة بها بعمليات استخباراتية إيرانية.
ومن بين أنشطتها المزعومة هجوم 29 سبتمبر 2025 على شركة سبيس كوم المشغلة للأقمار الصناعية وسرقة 379 جيجابايت تتعلق بالقمر عاموس 17 وخلص موقع سايبر نيوز إلى أن الوثائق لا تبدو حساسة لكنها قد تستخدم في هجمات هندسة اجتماعية.
وفي 9 يوليو 2025 تبنت مهاجمة موقع إيران إنترناشيونال واختراق هواتف أعضائه ونشر وثائق شخصية، وفي 10 يناير 2026 نشرت بيانات تعريفية لـ 600 شخص زعمت أنهم عملاء للموساد متورطون في اضطرابات إيران بالتزامن مع احتجاجات اقتصادية بدأت 28 ديسمبر 2025.
كما تبنت في 11 مارس 2026 اختراق موقع مجمع اللغة العبرية برسالة تقول لا حاجة لتعلم العبرية لن تكون في حاجة إليها لوقت طويل، وفي مارس 2026 هجوما على شركة سترايكر الأمريكية للأجهزة الطبية عطل تجهيز الطلبات والتصنيع والشحن وقالت إنه رد على هجوم استهدف مدرسة بنات في ميناب جنوب إيران.
وأعلنت وزارة العدل الأمريكية لاحقا إغلاق أربعة مواقع قالت إنها تستخدم من قبل الاستخبارات الإيرانية لعمليات نفسية مدعومة سيبرانيا تشمل نشر معلومات شخصية وتهديدات.
وتعتمد حنظلة استراتيجية اخترق وسرب عبر تشويه المواقع ونشر البيانات والتهديدات لتحقيق أهداف منها الحصول على معلومات حساسة وتعطيل الأعمال وإحراج المسؤولين وتخويف الأفراد، وترى شركة ريكورديد فيوتشر أن الاستخبارات الإيرانية توسع استخدام علامة حنظلة لعمليات خارجية تستهدف مصالح أمريكية وإسرائيلية مع رسائل دعائية تصور عملياتها كرد على الجيش الإسرائيلي.
ولم يتم التحقق بشكل مستقل من مزاعم اختراق منصة إي تايب أو الوحدة الطبية للجيش الإسرائيلي ولا من حجمها وخطورتها.